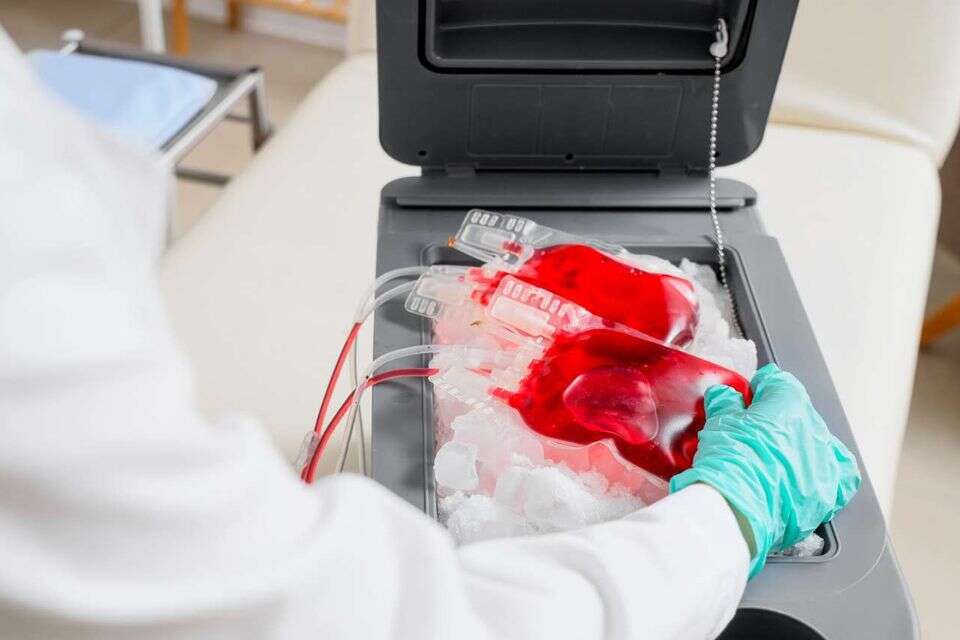
גל מתקפות הסייבר על מערכות קירור באירופה הגיע לתחנה מטרידה במיוחד: מאגרי הדם של צרפת. בלילה שבין ראשון לשני שינו האקרים מרחוק את הגדרות הטמפרטורה במקפיאי הפלזמה בשלושה אתרים של שירות הדם הלאומי, ה-EFS, ממינוס 30 מעלות ל-110 מעלות. מערכות ההתרעה זיהו את החריגה בזמן, טכנאי תורן הזעיק את הצוותים, ולפי שירות הדם לא אבדה אף מנת דם.
התוקפים לא חדרו למערכות של שירות הדם עצמו, אלא לספק הקירור שלו, חברת Coolworld. האתרים שנפגעו, בהם אתר במחוז בורגון-פרנש-קונטה, שימשו לאחסון שקיות פלזמה לעירויים ופלזמה לייצור תרופות. "לא זוהו השלכות בריאותיות", נמסר מהשירות. סוכנות הסייבר הלאומית של צרפת ומשרד הבריאות פתחו בחקירה.
עדיין לא ברור אם המקפיאים אכן התחממו עד הטמפרטורה שהוגדרה. כריסטוף בריזיין, מנהל האיסוף והייצור ב-EFS, הסביר לרשת ICI הצרפתית שהמקפיאים שומרים על הדגימות ומוצרי הדם במינוס 25 מעלות, ושמערכת ניטור נפרדת היא שחשפה את העלייה בטמפרטורה ואפשרה להציל את המלאי.
מהסופרמרקט לבנק הדם
המתקפה על שירות הדם לא הגיעה משום מקום. ב-11 באוקטובר השתלטו האקרים על בקרי הקירור של עד 700 סופרמרקטים בצרפת, והעבירו אותם בלילה למצב הפשרה. בבוקר גילו העובדים מקפיאים שהתחממו עד 50 מעלות, מזון שהושמד ונזקים של עשרות מיליוני אירו.
באותו לילה שבו נפגע שירות הדם הגיע גל שני, והפעם רחב יותר: רשתות בבלגיה, לוקסמבורג, שבדיה, אירלנד, הולנד ואסטוניה דיווחו על מקררים ומקפיאים שהתחממו, ולפי חלק מהדיווחים היקף הפגיעה הגיע ל-11 מדינות לפחות. הנציבות האירופית כינסה ישיבות חירום עם סוכנות הסייבר של האיחוד ועם יורופול, והתביעה הפדרלית בגרמניה פתחה בחקירה.
איך פורצים למקרר
מערכות הקירור האלה הן חלק מעולם ה-OT, טכנולוגיה תפעולית שמפעילה תהליכים פיזיים: משאבות מים, רמזורים, גנרטורים ומקררים תעשייתיים. כדי לאפשר לטכנאים לטפל בתקלות מרחוק, רבים מהבקרים חוברו ישירות לאינטרנט, וחלקם לא מקבלים עדכוני אבטחה כבר שנים.
במוקד המתקפות עמדו בקרים של החברה הדנית דנפוס ושל קופלנד האמריקאית. דנפוס מסרה שרוב המערכות שנפגעו הן דגמים ישנים שהיא כבר לא מעדכנת. חברת המחקר סנסיס איתרה כ-1,000 מערכות כאלה של דנפוס שחשופות לאינטרנט ברחבי העולם. גם במרכז הסייבר הלאומי של בריטניה הבהירו שלא מדובר בטכנולוגיה מתוחכמת, אלא בניצול חולשות ידועות שנותרו פתוחות זמן רב.
מי מאחורי זה
איש לא לקח אחריות על המתקפה בשירות הדם, וגם לא הוגשה דרישת כופר, לא שם ולא ברשתות השיווק. חברות אבטחה פרטיות שעוקבות אחרי הגל מעריכות שמדובר במתקפה בחסות מדינה, אך אף ממשלה לא הצביעה רשמית על חשוד. במקביל בודקים בארצות הברית קשר אפשרי לתקלות במקפיאים של בסיסי צבא אמריקאיים באוגוסט.
