כמו שאנחנו לא מצליחים להתגבר על הצטננות והתקררות, ואילו עם חלק מהמחלות הקשות יותר דווקא יש דרכים להתמודד, כך מתקשה האינטרנט להתמודד מול מתקפה של מניעת שירות, שהיא מתקפה פשוטה וקלה לביצוע.
משרדי טוויטר // צילום: אי.אף.פי
הדרך למנוע שירות היא פשוט להפציץ את האתר שרוצים להפיל במיליוני פניות בו בזמן. פעולה כזו אפשר לבצע באמצעות רובוטים רדומים, שמתעוררים לפי פקודה ופונים בתזמון מדויק אל אתר המטרה, ולגרום לעומס שימנע את הגישה אליו.
אם מומחי הסייבר חשבו עד היום שצריך להגן על רכיבי "הבית החכם", כדי שאיש לא יוכל להיכנס ולהשתלט על הטלוויזיה או על המקרר שלנו, עכשיו יתחילו לחשוב בכיוון ההפוך: איך למנוע אפשרות להשתלט על הרכיבים הללו, שיימצאו בסופו של דבר בכל מכשיר ביתי, ולהפוך אותם לרובוטים תוקפים שיכולים להפיל חצי מהאינטרנט, כמו שקרה שלשום.
בניין נטפליקס // צילום: אי.אף.פי
מומחי אבטחת סייבר מצפים להתגברות התופעה של ניצול מכשירים המחוברים לאינטרנט למתקפות שמטרתן לא לאפשר גישה לאתרים. זאת לאחר שמחבר הנוזקה (תוכנה מזיקה ברשת) "מיראי" שיחרר אותה לפני שבועיים לאינטרנט כקוד פתוח, המאפשר לכל מתכנת מתחיל לבצע מתקפה רובוטית על מטרות נבחרות.
מתקפה כמו זו שאירעה בסוף השבוע רק מבליטה עד כמה עדינה האינטרנט, ואיך פעולה זדונית אחת יכולה לשבש מאות ואלפי אתרים, גם מהגדולים ביותר בעולם. בנוסף, המתקפה מעלה למודעות של כולנו עד כמה אנו תלויים היום באינטרנט, למשל לקבלת מידע ולשיתוף, או לביצוע פעולות פיננסיות ועוד עשרות פעולות שעברו לעולם הווירטואלי.
על התשתית השבירה של האינטרנט צריך להגן, וביותר מדרך אחת. המתקפה הזו היא תמרור אזהרה בפני כל השאננים והזדמנות עסקית נוספת למומחי הסייבר שצומחים במדינת הסטארט־אפ שלנו למצוא דרכים חדשות להתמודדות במלחמה האינסופית מול אלה שמנסים לעצור את הקידמה.
• • •
שברו את האינטרנט
רגע לפני הבחירות בארה"ב: מתקפת סייבר שיתקה שורת אתרי ענק ובהם טוויטר, אמזון ופייפאל • הבית הלבן: "מתקפה מכוונת וזדונית" • ארגון האקרים מסין ומרוסיה לקח אחריות למתקפה • ויקיליקס רמזה שתומכיה מעורבים וצייצה: "הפסיקו" • מומחים מעריכים: "צפויות מתקפות נוספות"
מתקפת סייבר עצומה שיתקה ביום שישי מיליוני גולשים ברחבי העולם וגרמה לנפילה של שורת אתרים מהגדולים בעולם.
האקרים, שזהותם עדיין אינה ידועה אולם כמה מהם כבר "התרברבו" שידם במעל, ביצעו מתקפת רובוטים מתוזמנת שבמהלכה בוצעו עשרות מיליוני פניות בו בזמן אל אתר התשתית Dyn, המשמש מעין "שוטר תנועה" של שדירת האינטרנט הראשית - והפילו אותו.
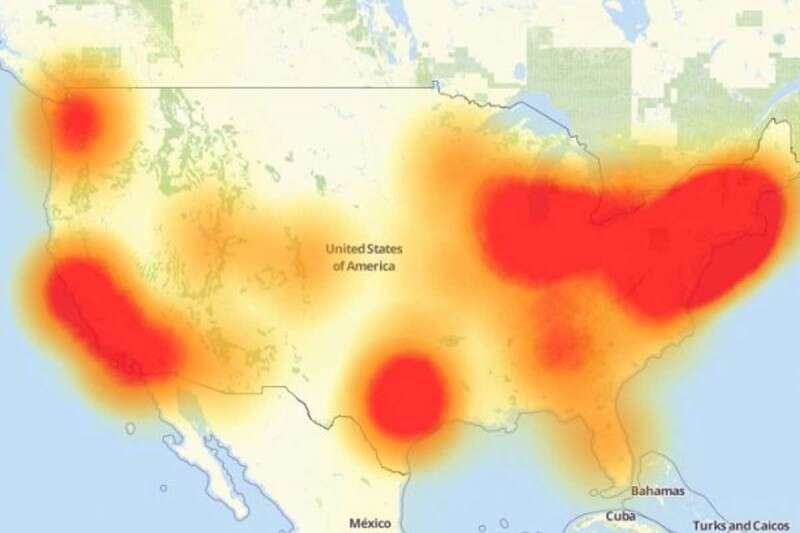
מפת האזורים שנפגעו בארה"ב // צילום: מתוך טוויטר
למעשה, היה זה גל של שלוש תקיפות, שהתרחשו בזו אחר זו וגרמו לכך שלא היה אפשר להגיע לאלפי אתרים מובילים, ובהם טוויטר, אמזון, ספוטיפיי, אתר התשלום המקוון פייפאל, אתרי חדשות כגון CNN, הניו יורק טיימס, The Verge וה"גרדיאן" הבריטי. אתרים נוספים, כגון אלו של נטפליקס ו־HBO או האתר למציאת דירות האירוח Airbnb ואתר המדיה החברתית רדיט (Reddit), נפגעו גם הם. גם אתרי הלקוחות של Wix, חברה ישראלית המפתחת פלטפורמה לבניית אתרי אינטרנט, נפגעו ולא היה אפשר לגשת אליהם בזמן המתקפה. בנוסף, בישראל הורגש קושי להגיע לאתרים שנחסמו (ראו מסגרת).
סמנכ"ל האסטרטגיה של Dyn, קייל יורק, אמר בשיחת ועידה ביום שישי בערב כי המתקפה נבלמה. "כפי שאתם יכולים להבין, זה היה יום משוגע", כתב דובר החברה אדם קולין, "אולם בשלב זה השירות חזר לפעול".
גל של תקיפות
סמיכות הזמנים לבחירות לנשיאות בארה"ב, עוררה חשש במדינה מפני מתקפה נוספת, ביום הבחירות ב־8 בנובמבר, מה שעלול לגרום לשיבושים קשים.
בנוסף, לאור החדירה למחשבי המפלגה הדמוקרטית בשבוע שעבר, העלו את הסברה שהמתקפה בוצעה בחסות מעצמה זרה. "החשודה המיידית" היא כמובן רוסיה, שכבר הואשמה רק לאחרונה על ידי הממשל האמריקני בביצוע פעילות סייבר בלתי חוקית בארה"ב בניסיון להתערב בבחירות.
המשרד האמריקני לביטחון הפנים וה־FBI פתחו בחקירה על מנת למצוא את מקור המתקפה, ומהבית הלבן נמסר אתמול כי עדיין לא נפסלה שום אפשרות. דובר הבית הלבן, ג'וש ארנסט, כינה את האירוע "מתקפה עוינת, זדונית ומכוונת" והוסיף כי "עדיין אין לנו מידע בנוגע לאחראים למתקפה".
רמי אפרתי, נשיא ומייסד "פרמיטס פתרונות סייבר", אמר ל"ישראל היום" כי להערכתו, "יש לצפות להתקפות נוספות כאלה, ובתכיפות גדלה והולכת לקראת הבחירות בארה"ב".
ההאקרים "מתרברבים"
מי שלקחו אחריות למתקפה הם אנשי ארגון ההאקרים "פצחני העולם החדש", שפעיליו נמצאים בעיקר בסין וברוסיה, אולם כלל לא ברור אם הם אכן אלו שביצעו אותה. בנוסף, בחשבון הטוויטר של האתר ויקיליקס רמזו כי מאחורי המתקפה עומדים תומכיהם וצייצו "אנו מבקשים מתומכינו בעולם להפסיק את המתקפה - הוכחתם את הנקודה שלכם".
המתקפה הראשונה החלה בשעה 07:10 בבוקר יום שישי, על פי שעון ניו יורק, והיתה בעיקר על שרתים בחוף המזרחי של ארה"ב. אחרי שעתיים הצליחה Dyn להחזיר את השרתים לפעולה, אולם לקראת הצהריים הגיעה מתקפה שנייה, שכללה הפעם גם את החוף המערבי. פגיעת הגל השני הגיעה גם לאתרים באוסטרליה ובאירופה. בשעה 01:00 לפנות בוקר, לפי שעון אוסטרליה, החלה מתקפה גם על שרתים בסידני, שנמשכה כחמש שעות. בשיא המתקפה נפגעו יותר מ־2,000 אתרים, מתוך 10,000 האתרים הגדולים ביותר באינטרנט העולמי. בשאר האתרים ניכרה האטה, וזמן התגובה של האתרים הפעילים ירד מ־500 אלפיות השנייה ל־16 שניות.
בשלב הראשון לא היה ידוע איך בוצעה המתקפה, אבל לאחר כמה שעות הצליחה חברת הסייבר האמריקנית פלאשפוינט (Flashpoint) לזהות את עקבות הנוזקה (תוכנה מזיקה באינטרנט) Mirai, תוכנה עם קוד פתוח, שכל אחד יכול ליצור באמצעותה מתקפה של מניעת שירות מבוזרת, המעמיסה על השרתים כמות גדולה של ניסיונות כניסה עד שהאתר אינו עומד בעומס וקורס.
"החשש - גניבת מידע"
אתר התשתית Dyn הוא למעשה ספק שירות, המתרגם את שמות האתרים שמקישים הגולשים והופך אותם לכתובת מספרית בפרוטוקול האינטרנט, "תעודת זהות" אינטרנטית המכונה IP. ברגע שהשרת אינו מסוגל לבצע את ה"תרגומים" הללו, גם אם האתרים פעילים ברשת, אי אפשר להגיע אליהם אלא אם כן ידועה כתובת ה־IP שלהם ומקישים בדיוק אותה.
לשם כך נעזרו ההאקרים בסוג חדש של מתקפה: גיוס מיליוני מכשירים רובוטיים - למשל, מצלמות אבטחה או מערכות הקלטה המקושרים לרשת באמצעות IoT (מכשירים המחוברים לרשת). הללו מגיעים עם קוד אבטחה מהמפעל, בדרך כלל לא משנים אותם והסיסמאות הקבועות קלות לפיצוח.
בניין פייפאל // צילום: אי.פי
כל המכשירים הללו תוזמנו לבצע ניסיונות כניסה בו בזמן לשרתי חברת התשתית האינטרנטית הגדולה Dyn, וגרמו לכך שהאתרים לא היו נגישים או שהגישה אליהם היתה איטית ביותר. כל אחד מגלי המתקפה הגיע, בתזמון מדויק, מכ־10 מיליון כתובות אינטרנט שונות בו בזמן והעומס הפתאומי היה מעל לקיבולת. הקושי להגן על ספקי כתובות דוגמת Dyn, הוא שהפנייה אליהם תמיד לגיטימית והם אינם יכולים לבצע חסימות של כתובות אינטרנט לגיטימיות, שכן אז כל מהותם משתבשת. הם חייב יםלהישאר פתוחים, ולכן אפשר להפסיק מתקפה - רק אחרי שהיא התחילה.
ניר שפריר, דירקטור פיתוח בחברת הסייבר "סקיוריטי ניוטרון", הסביר כי "על פניו בוצעה המתקפה לשם שיתוק שירותים, והחידוש הוא השימוש במכשירים המחוברים לאינטרנט. מה שעלול להדאיג הוא האם זו ההתקפה העיקרית, או שמדובר רק בהטעיה ולפנינו עוד מערכה שלמה שעלולה להתרחש ובכללה השגת והוצאת מידע".
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו