פרשת דליפת תכתובות הוואטסאפ של יונתן אוריך, יועצו של ראש הממשלה בנימין נתניהו, מסרבת לדעוך - וכעת היא מקבלת תפנית משונה למדי. בעוד המערכת הפוליטית ממשיכה לעסוק בתוכן ההודעות ובחילופי הדברים עם הפרשן עמית סגל, אנשי טכנולוגיה וסייבר החלו לנתח את "טביעות האצבע" הדיגיטליות שהותירו אחריהם מקימי האתר האנונימי שהפיץ את השיחות, רגע לפני שירד מהרשת.
ניתוח פורנזי של קוד המקור והמטא-דאטה שפרסם איש הטכנולוגיה הראל קין ברשת X (טוויטר לשעבר), חושף שורה של ממצאים יוצאי דופן לגבי אופן הפקת הקבצים, מועדי היצירה והפלטפורמות ששימשו את המדליפים.
חותמת זמן מוסקבאית והערות ברוסית
הממצא המפתיע ביותר בקוד האתר נוגע להערת מערכת שהוטמעה בתוך קובץ ה-HTML.
שורת הקוד ברוסית: בבדיקת הקוד הפנימי (שורות 413-414) מופיעה ההערה: – כלומר, "המטמון (Cache) נוצר: 8 באוקטובר 2026, בשעה 11:13 שעון מוסקבה".
חותמת הזמן הזו מעידה כי תהליך הפקת המידע או "שאיבת" השיחות הושלם למעשה ימים ספורים לפני שהאתר עלה לאוויר ביום ראשון. האתר הועלה באמצעות שירות הפריסה Dplooy עם תוקף שהוגדר מראש לשלושה ימים בלבד - עובדה המסבירה מדוע האתר נעלם במהירות מהרשת זמן קצר לאחר שהפרשה התפוצצה והפכה ויראלית.
שתי הערות פורנזיות על הקובץ המדובר: 1. מלכתחילה הוא הועלה לdplooy עם תוקף של שלוש יממות בלבד 2. הקובץ שהועלה לשירות הכיל שורת הערה ברוסית (!), עם חתימת זמן של שעון מוסקבה. פירוש ההערה: ״המטמון (cache) נוצר״. זה היה ב-8 באוקטובר ב11:13 שעון מוסקבה. > https://t.co/kQjQhaSnXA
— Harel Cain (@harelcain) October 12, 2026
סקריפט אוטומטי במקום פקודה ידנית
ניתוח הדר הדחיסה של קובץ הנתונים שחזר את האופן שבו הוכן החומר להפצה. הערך הבינארי שנמצא בקובץ (1f 8b 08 00 dd c3 c8 6a 02 ff) מלמד שדחיסת הנתונים לא בוצעה באמצעות כלי מערכת סטנדרטי (כמו פקודת gzip בטרמינל), אלא באמצעות סקריפט ייעודי שנכתב לצורך המשימה.
אותו Header מתרגם חותמת זמן מוחלטת (Unix Timestamp) ל-9 באוקטובר בשעה 13:37 (שעון ישראל) - כלומר יותר מיממה לאחר השלב שבו הוכן הדאמפ הראשוני. עם זאת, כפי שמציין קין, ל-Unix timestamp אין אזור זמן מובנה ולכן לא ניתן להוכיח חד-משמעית שהפעולה בוצעה פיזית בישראל.
טביעת אצבע אמיתית או "פייקניוז"?
האם הממצאים מעידים על מעורבות ישירה של גורמי סייבר ממזרח אירופה או רוסיה? בעולם הפורנזיקה הדיגיטלית מזהירים מלהסיק מסקנות חפוזות.
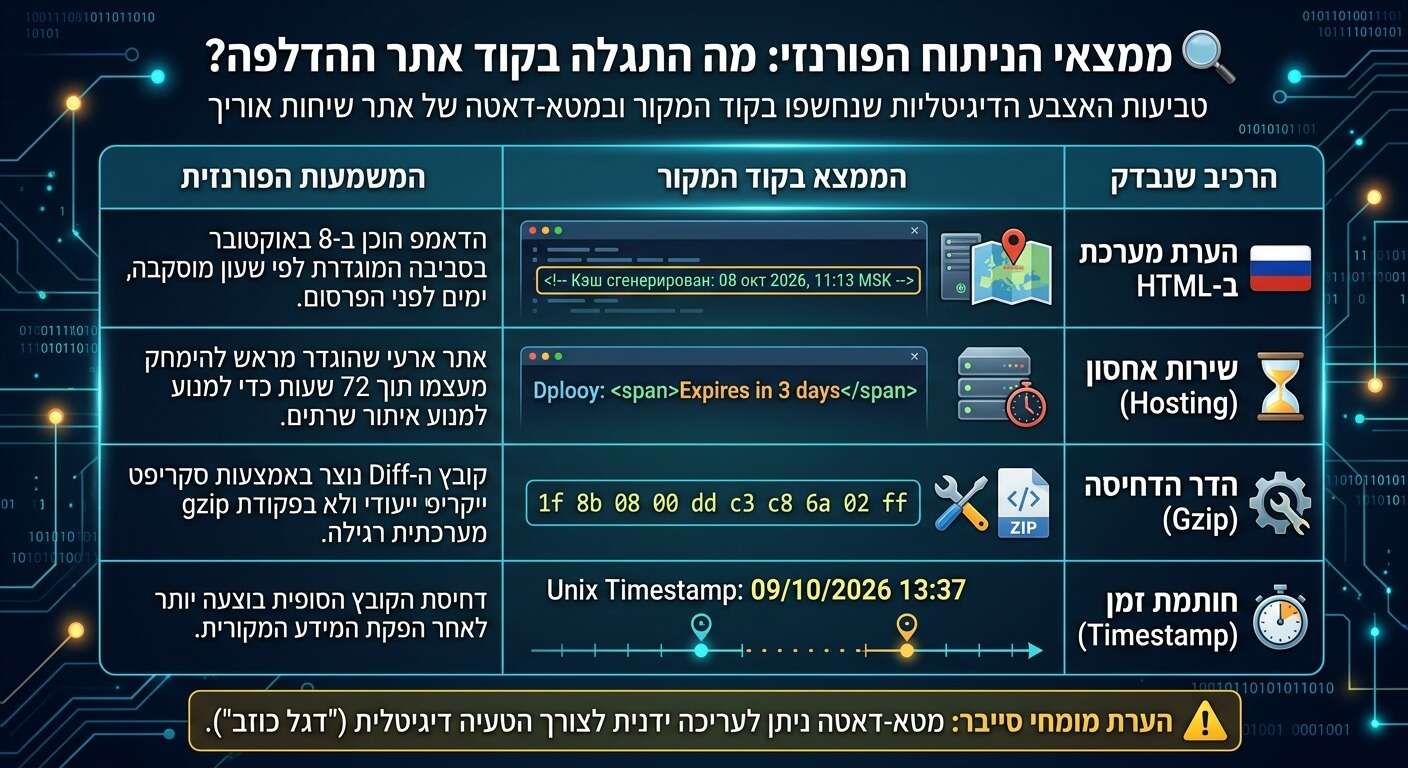
בעוד שהערות הקוד וחותמות הזמן מצביעות בבירור על סביבת פיתוח עם ממשק בשפה הרוסית, קל מאוד בתחום זה לשתול "False Flags" (דגלים כוזבים). תוקף או מדליף מנוסה יכול לשנות במכוון אזורי זמן, לערוך כותרות קבצים ולהוסיף הערות בשפות שונות כדי לטשטש את עקבותיו ולהסיט את האש לכיוון מוטעה.
לצד זאת, העובדה שהאתר הועלה מראש על פלטפורמה זמנית שהוגדרה להימחק בתוך שלושה ימים, מעידה על מבצע מתוכנן היטב: המטרה לא הייתה להקים ארכיון רשת קבוע, אלא לייצר פצצה תקשורתית מיידית שתופץ ברשתות החברתיות - ולהיעלם לפני שרשויות החוק יוכלו לאתר את השרתים.
ובשפת בני האדם?
ביום ראשון עלה לאינטרנט אתר אנונימי שנראה כמו טלגרם, וחשף אלפי הודעות וואטסאפ אישיות של אוריך - כולל שיחות עם העיתונאי עמית סגל. כמה שעות אחרי שהאתר התפוצץ ברשתות והפך לוויראלי, הוא פתאום נעלם מהאינטרנט. מומחים, שהחליטו "להציץ מתחת למכסה המנוע" של האתר לפני שהוא נמחק, בדקו את הקוד הנסתר שהשאיר מי שבנה אותו.
בתוך הקוד של האתר התגלתה שורה שנכתבה ברוסית: "המטמון נוצר: 8 באוקטובר, 11:13 שעון מוסקבה". בעצם, השורה הזאת אומרת כי מי שהכין את המידע עשה את זה על מחשב שהשעון והמערכת שלו הוגדרו לפי מוסקבה, ושזה קרה כבר ביום חמישי - ימים ספורים לפני שהאתר עלה לאוויר וכולם שמעו עליו.
האתר נבנה בשיטת "משימה בלתי אפשרית". הוא לא נבנה על שרת רגיל, אלא הועלה דרך שירות אחסון זמני. בקוד היה כתוב במפורש שהאתר "פג תוקף בעוד שלושה ימים". המדליפים לא תכננו לפתוח אתר שיחיה לנצח. זו הייתה פעולת "פגע וברח". להעלות את המידע לרשת, לתת לו להתפוצץ בטוויטר, ולהיעלם מיד לפני שהמשטרה או חוקרי סייבר יספיקו לתפוס את השרתים.
כשמכווצים קבצים במחשב, בדרך כלל משתמשים בתוכנה רגילה (כמו Zip). כאן הבדיקה הראתה שהקבצים כווצו באמצעות קוד ייעודי שנכתב במיוחד למטרה הזו. כלומר, מי שעשה את זה ידע בדיוק מה הוא עושה, ולא סתם גרר קבצים עם העכבר. מהרגע שהודעות הוואטסאפ "נשאבו" (ביום חמישי) ועד שהקובץ הסופי נסגר ונארז (ביום שישי בצהריים) עברה יותר מיממה. רק יומיים אחר כך, בראשון, החליטו להפיץ את זה לציבור.
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו