במקום השני בעולם
המטרה מספר 1 של איראן: ישראל הפכה ליעד התקיפה המסוכן ביותר בעולם
דוח ההגנה הדיגיטלית של מיקרוסופט חושף כי ישראל דורגת במקום השני בעולם בתקיפות סייבר • 39% מפעילות הסייבר של איראן מכוונות נגד ישראל - שעקפה אפילו את ארה"ב • לצד זינוק של 21% בכופרה, ה-AI משנה את כללי המשחק בשדה הקרב הדיגיטלי
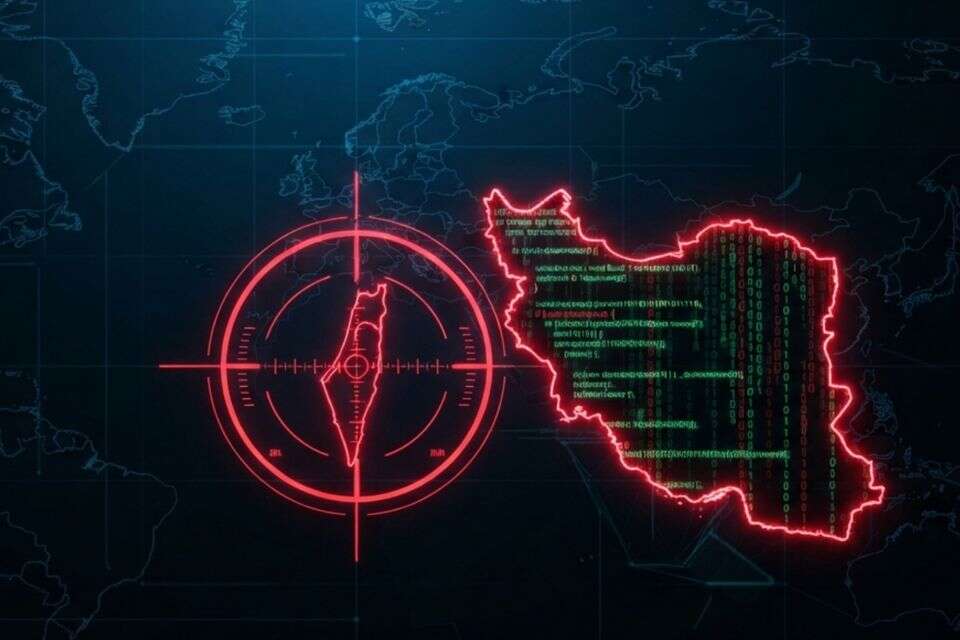
שדה הקרב המודרני כבר מזמן חורג מגבולות הקרקע, הים והאוויר, ומתנהל בקצב ששמור למעבדות הטכנולוגיה המתקדמות בעולם. דוח ההגנה הדיגיטלית השנתי המבוסס על ניטור עצום של יותר מ-165 טריליון אותות אבטחה מדי יום, מציג תמונת מצב מדאיגה שבה ישראל ניצבת בחזית העולמית של איומי הסייבר - ולא מהסיבות הנכונות.
על פי נתוני החברה למחצית הראשונה של 2026, ישראל מדורגת במקום השני בעולם מבחינת היקף תקיפות הסייבר שפקדו אותה, ובמקום הראשון הבלתי מפוקפק במזרח התיכון ובאפריקה כולה.
איראן במוקד
אחד הנתונים הבולטים והמדאיגים ביותר שעולים מהדוח נוגע למעורבותן של ישויות עוינות, ובפרט איראן. מיקרוסופט מצביעה על כך שישראל היא היעד המרכזי והבולט ביותר לפעילות סייבר מצד גורמי איום איראניים, המרכזים אליה 39% מכלל הפעילות הנמדדת שלהם. לצורך השוואה, ארצות הברית ניצבת במקום השני בהפרש ניכר עם 23%, ואיחוד האמירויות במקום השלישי עם 9% בלבד.
התקיפות הללו אינן מוגבלות רק לריגול שקט או לאיסוף מודיעין. במהלך התקופה הנסקרת, קבוצות התקיפה האיראניות התאימו את שיטות הפעולה שלהן ושילבו בין מתקפות סייבר, מבצעי השפעה ולחימה אלקטרונית. המגזרים המרכזיים שעמדו על הכוונת הם אקדמיה ומחקר (28%), טכנולוגיות מידע (12%), תחבורה (11%), וגופים ממשלתיים ומכוני מחקר (8%).
בנוסף, הדוח חושף עלייה חדה של 21% באירועי הכופרה המכוונים נגד ישראל בהשוואה לשנה הקודמת. במיקרוסופט מעריכים כי מתקפות הכופרה הללו משמשות בפועל ככלי ללוחמה היברידית מטעם טהרן, במטרה לייצר שיבושים עמוקים, לפגוע בטכנולוגיות תפעוליות ולערער את המשק הישראלי.
עידן ה-AI בשדה הקרב
הטכנולוגיה משנה את כללי המשחק לשני הצדדים במתרס. הדוח מדגיש כיצד פושעי סייבר ומדינות ציר הרשע עושים שימוש נרחב בכלי בינה מלאכותית יוצרת כדי להאיץ את קצב התקיפות, לאתר חולשות אבטחה מורכבות בקצב אוטומטי, ולבצע ניצול בהיקפים חסרי תקדים. במקביל, הטכנולוגיה משמשת גם את המגינים, אך התחרות על השליטה בזמן האמת הופכת לקשוחה מאי פעם.
נקודת התורפה הקריטית ביותר שדרכה מנסים התוקפים לחדור למערכות נותרה הזהות הדיגיטלית. נתוני החברה מעידים כי יותר מ-99% מניסיונות החדירה הראשוניים לסביבות ענן התבססו על שיטות פשוטות יחסית של ריסוס סיסמאות.
עובדה זו ממחישה שחומות האש המסורתיות והגנה מפני נוזקות בלבד כבר מזמן אינן מספיקות, וכי ארגונים חייבים לאמץ מודל של "אפס אמון" (Zero Trust), אימות רב-שלבי נוקשה וניטור התנהגות רציף.
הדוח מהווה קריאת השכמה ברורה למשק הישראלי, למגזר הציבורי ולתעשיית ההייטק. המסר המרכזי לארגונים הוא שהגנת סייבר כבר אינה יכולה להסתמך על חסימת נוזקות בלבד. נדרשת הגנה מתמשכת על זהויות, אימות חזק, ניטור פעילות חריגה וקיצור הזמן שבין זיהוי האיום לתגובה.
בנוסף, הדוח מדגיש כי אירוע סייבר אינו מוגבל בהכרח לארגון שנפגע ראשון. פגיעה בספק, בחשבון או בפלטפורמת פיתוח עלולה להשפיע על ארגונים נוספים לאורך שרשרת האספקה, ולכן חוסן דיגיטלי מחייב גם יכולת לשמור על רציפות תפקודית ולהתאושש במהירות משיבושים.
אושר כהן, מומחה סייבר ומייסד Yo Secure, אומר למערכת "היום": "הנתון שישראל נמצאת במקום השני בעולם במתקפות סייבר הוא לא עוד מספר. זו תזכורת לכך שהמלחמה הדיגיטלית נגד ישראל מתנהלת כל יום, גם כשאין אזעקות וגם כשלא רואים עשן באוויר. מה שמטריד במיוחד הוא שהתקיפות כבר מזמן לא מתחילות רק בפריצה מתוחכמת למערכות גדולות. הרבה מאוד אירועים מתחילים ברגע קטן ופשוט: הודעת פישינג, קישור שנלחץ, קוד אימות שנמסר, סיסמה חלשה או חשבון עסקי שלא אובטח כמו שצריך".
לדבריו, "ב-Yo Secure אנחנו רואים את זה מדי יום. אנשים ועסקים מאבדים גישה לאינסטגרם, וואטסאפ, מיילים, חשבונות מודעות ונכסים דיגיטליים שלמים בגלל פעולה אחת שנראתה להם תמימה. הדור החדש של התקיפות מסוכן יותר, כי הוא משלב גם AI. ההודעות נראות אמינות יותר, ההתחזויות מדויקות יותר, והקצב גבוה בהרבה. זו כבר לא רק מתקפה על מערכות, זו מתקפה על אמון".
כהן אומר כי המסר לציבור ולעסקים ברור: "אבטחת מידע היא לא מותרות ולא עניין של 'חברות גדולות'”. אימות דו שלבי, סיסמאות חזקות, בדיקת לינקים, הגבלת הרשאות וגיבויים הם היום חגורת הבטיחות הדיגיטלית של כל אחד מאיתנו".
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו