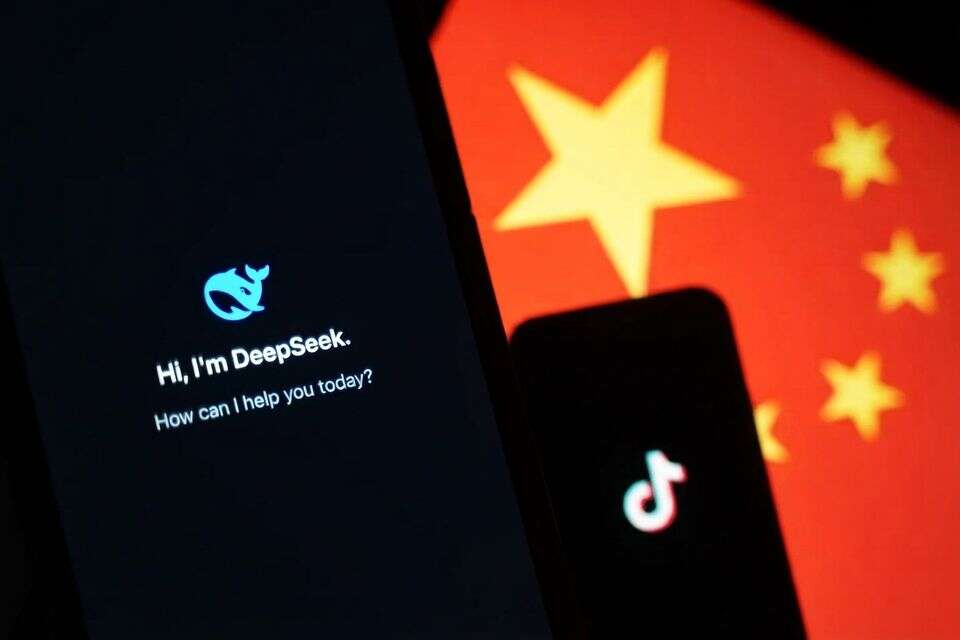
עולם הסייבר העולמי נמצא בטלטלה עמוקה על רקע ההתפתחות המסחררת של כלי בינה מלאכותית, המאפשרים כיום לא רק להגן על מערכות מחשוב, אלא גם לבצע תקיפות מורכבות במהירות ובקלות חסרות תקדים. בעוד שחברות הענק האמריקניות כמו אנתרופיק ו-OpenAI בחרו להטיל מגבלות נוקשות על השימוש בצ'אט-בוטים שלהן ומאפשרות גישה לכלי סייבר מתקדמים רק לגופים מאושרים ומפוקחים, המצב בשוק העולמי נראה שונה לגמרי.
מתחרותיהן המובילות של חברות אלו בסין, ובפרט חברות כמו Z.ai ו-DeepSeek, מאפשרות לכל משתמש בעולם להוריד, לשנות ולהפעיל מודלי בינה מלאכותית בקוד פתוח ללא שום עלות או הגבלה מהותית. גישה פתוחה זו מעניקה לכאורה כוח עצום למומחי אבטחה המנסים לאתר חולשות מראש, אך בד בבד היא מורידה באופן דרסטי את רף הכניסה לעולם פשיעת הסייבר ומעניקה לפורצים פוטנציאליים גישה לידע טכנולוגי מתקדם ביותר.
פריצה לטיקטוק והרמת דגל אדום
דוגמה בולטת לפוטנציאל הגלום במערכות אלו נחשפה לאחרונה על ידי חברת סטארט-אפ מקומית בתחום האבטחה, DepthFirst. החברה החליטה לעשות שימוש בגרסה משודרגת ומותאמת אישית של מודל הבינה המלאכותית החינמי GLM מבית חברת Z.ai הסינית, במטרה לבנות מערכת אוטומטית לאיתור באגים ותוכנות פגומות.
בסרטון הדגמה, הראו חוקרי האבטחה כיצד המערכת שאומנה באמצעות ה-AI הצליחה לאתר שרשרת של פגמי אבטחה בתוך רכיב קוד פתוח שבו משתמשת אפליקציית הוידאו הפופולרית טיקטוק.
באמצעות ניצול אותן פרצות, הצליחו החוקרים לגשת מרחוק באופן מלא למצלמה ולגלריית התמונות של מכשיר סמארטפון שהציג את האפליקציה. יש להדגיש כי הפעולה נעשתה במסגרת בדיקה פנימית ומוקרנת בלבד ולא נפגעו משתמשים אמיתיים; חברת טיקטוק עודכנה בממצאים דרך תוכנית "באג באונטי" המסורתית שלה ותיקנה את הפרצה במהירות.
עם זאת, המקרה ממחיש את המציאות המורכבת שבה מנהלי אבטחה מובילים מוצאים את עצמם מודאגים. קוסימים מיתאני, מנכ"ל DepthFirst, הודה שפעילות מסוג זה היא בדיוק מה שמונע ממנו שינה בלילות, שכן נגישות גבוהה למודלים פתוחים וחזקים צפויה לייצר גל חדש של איומים שקשה להיערך לקולם מראש.
זינוק דרמטי במספר הפרצות העולמיות
גורמים נוספים בעולם הסייבר והמחקר מצטרפים לדאגה. ארגונים בינלאומיים וחברות אבטחה כגון Palo Alto Networks (דרך חטיבת Unit 42) מדווחים על עומס עבודה בלתי פוסק ועל זינוק של אלפי פרצות חדשות שנתגלו באלפי פרויקטים של קוד פתוח הודות לכלים אוטומטיים מבוססי AI.
במקביל, גופים ממשלתיים ואנשי ביטחון לאומי מדווחים על עלייה של פי עשרה במספר פגיעויות האבטחה שזוהו בארגונים קריטיים, כאשר גם קבוצות ריגול מטעם מדינות (כגון האקרים המזוהים עם סוכנויות ביון רוסיות) עושות שימוש בכלים דומים כדי לייצר קוד זדוני שמסוגל להתאים את עצמו ולעקוף מערכות הגנה.
התפתחויות אלו מציבות את הצרכן הממוצע במצב חדש לגמרי. מומחי אבטחה מזהירים כי הכללים המסורתיים - כמו היזהרות ממיילים חשודים או שמירה על סיסמאות חזקות - כבר אינם מספיקים כדי להבטיח הגנה מלאה. ההמלצה העדכנית למשתמשים היא לנקוט משנה זהירות, להקפיד על עדכוני תוכנה שוטפים לאפליקציות, ולצמצם למינימום ההכרחי את ההרשאות שניתנות ליישומים שונים לגשת למצלמה, למיקום או לגלריית התמונות במכשיר הנייד.
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו