לפעמים הרגעים הגדולים בקריירה של חוקר סייבר מתחילים כמעט במקרה. יובל אלבר, חוקרת אבטחה בת 25 מנהריה, לא יצאה לחפש חולשה בנאס"א. היא בסך הכול חיפשה פרויקט קוד פתוח מעניין שעליו תוכל לבחון יכולות לאיתור חולשות, ואז הופיע השם NASA. מה שהתחיל כשיטוט בקוד הסתיים בגילוי חולשה קריטית, שקיבלה ציון חומרה של 9.4 מתוך 10, ושבתנאים המתאימים הייתה יכולה לאפשר לתוקף לשלוח פקודות ללא אימות למערכות חלל. מאז היא כבר סייעה לאנשי נאס"א לתקן את הפרצה, ובימים הקרובים צפויה לחשוף חולשה נוספת, שלדבריה מסקרנת אותה אפילו יותר.
"סתם חיפשתי איזשהו פרויקט מעניין לבדוק", היא מספרת בשיחה עם "היום". "מצאתי את נאס"א במקרה, החלטתי לנסות כל מיני דברים".
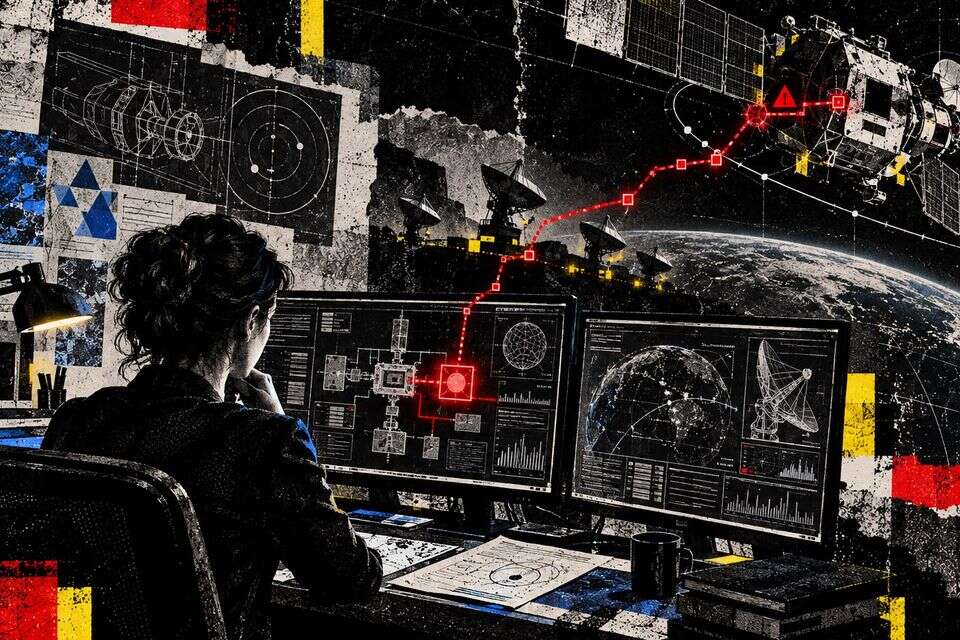
נאס"א כלל אינה לקוחה של Cycode, חברת הסייבר הישראלית שבה עובדת אלבר, המתמחה באיתור חולשות בקוד. אלבר פשוט חיפשה מאגר קוד פתוח שעליו תוכל לבחון כלי עבודה חדש של החברה, ובמהלך החיפוש נתקלה בקוד של AIT-GUI של נאס"א. זהו ממשק ווב של ערכת הפיתוח AMMOS, שפיתחה המעבדה להנעה סילונית של נאס"א (JPL) עבור מערכות קרקע התומכות במשימות חלל. הממשק מאפשר למפעילים לעבוד עם טלמטריה, רצפי פעולות ופקודות המיועדות למכשור ולמערכות חלל.
אלבר החלה לחפור בקוד. חלק מהעבודה נעשה בעזרת סוכני AI שסורקים כמויות גדולות של קוד ומזהים נתיבים חשודים. אבל מבחינתה המכונה היא רק שותפה לחקירה. "קלוד הוא חבר מאוד טוב", היא צוחקת, "אבל אני עדיין בודקת ידנית, כי קלוד לפעמים לא צודק".
דלת אחת, ואז עוד אחת
הממצא הראשון נראה כמעט בנאלי. ממשק AIT, שפיתחה מעבדת JPL של נאס"א כחלק ממערכות הקרקע התומכות במשימות חלל, היה אמור לאפשר גישה רק מהמחשב שעליו הוא מותקן. אלא שטעות בקוד פתחה אותו גם לרשת שסביבו. גם זה לא בהכרח אסון, כל עוד מישהו בודק מי נכנס. אלבר חיפשה את השומר. גם הוא לא היה שם: המערכת לא דרשה הזדהות ולא בדקה הרשאות. תוקף שיכול להגיע אליה דרך הרשת יכול היה לפנות אליה ללא אימות.
ומה אם המערכת מוגנת מאחורי חומת אש ואינה נגישה מבחוץ? גם לכך מצאה אלבר נתיב אפשרי. באמצעות חולשה נוספת, ניתן היה לנסות להשתמש בדפדפן של מחשב המחובר למערכת כמעין גשר פנימה. מנגנון אבטחה שנועד לחסום בקשות כאלה, המכונה CSRF, היה חסר. עכשיו הגיעה השאלה החשובה באמת: מה יכול לעשות תוקף שהצליח להגיע פנימה? אלבר גילתה ש-AIT אינה רק מציגה מידע. היא גם יכולה לקבל פקודות ולהעביר אותן הלאה למנגנון שמתקשר עם ציוד ומערכות חלל.
"כל חולשה מובילה לדבר אחר", היא מספרת. החיבור ביניהן יכול היה להגיע, לדבריה, להפעלת פקודות מרחוק.
עבור חוקרת שיושבת מול שורות Python בישראל, זה הרגע שבו החקירה משנה פרופורציות. מה שהתחיל בחיפוש אחר חולשות בממשק ווב מגיע כעת למערכת שנועדה להעביר פקודות לציוד שנמצא בחלל. אלבר מצאה גם Path Traversal, חולשה שאפשרה למערכת "לצאת" מהתיקייה שבה היא אמורה לפעול ולהגיע לקבצים במקומות אחרים בשרת. אף אחת מהטעויות הללו אינה חדשה או אקזוטית. דווקא הצטברותן של חולשות ווב ותיקות ופשוטות יחסית במערכת כזאת היא שהפכה את השרשרת לקריטית.
המחקר אינו מוכיח שחללית פעילה של נאס"א הייתה חשופה בפועל, ולא ידוע אילו משימות הפעילו את הגרסה הפגיעה ובאיזו תצורה. אבל אם מערכת פגיעה כזאת הייתה מחוברת לציוד מבצעי ללא שכבות הגנה נוספות, חולשת ווב שגרתית לכאורה הייתה יכולה להפוך לנתיב לשליחת פקודות למערכת פיזית בחלל.
"זה מאוד מרגש", אומרת אלבר. "זה כיף להוכיח שיש חולשות וזה כיף שזה מתקבל באופן קריטי". בהמשך הגיעו גם מחמאות מחברים ומעמיתים, והגילוי החל להתגלגל בקהילת הסייבר.
"הם אמרו לי ממש תודה"
אחרי שאימתה את הממצאים, אלבר שלחה דוח לצוות שמתחזק את הפרויקט בנאס"א. הסוכנות אישרה את החולשה, ואלבר הייתה בקשר ישיר עם צוות הפיתוח ואף סייעה בתיקון. הפרצות נסגרו בגרסה הבאה. התגובה הפתיעה אותה לטובה. "עם NASA זה היה דווקא מאוד מאוד קל". בחברות אחרות, לדבריה, דיווח כזה יכול לעורר מעט "אגו". כאן, היא מספרת, "הם אמרו לי ממש ממש תודה".
אחר כך הגיע הבאז. ערוץ הסייבר Low Level ביוטיוב, שמונה יותר ממיליון מנויים, הקדיש לחשיפה סרטון שצבר יותר מ-200 אלף צפיות. מה שעורר עניין בקהילה היה גם האירוניה הטכנולוגית: לא מתקפת סייבר עתידנית, אלא חולשות Web ותיקות, מהסוג שאנשי אבטחה היו מצפים שכבר ייעלם ממערכות מודרניות, נמצאו בתוכנה המיועדת להשתלב במערכות חלל.
בלי תואר אקדמי, בדרך לגילוי המרעיש הבא
ההתלהבות של אלבר מתיישבת עם מסלול לא שגרתי לתעשייה. היא גדלה בנהריה ונכנסה לעולם המחשבים דרך תוכנית "מגשימים" לנוער מצטיין בפריפריה. בהמשך הייתה מדריכה בתוכנית, עבדה כחוקרת אבטחה עוד לפני הצבא ושירתה ב-8200. תואר אקדמי אין לה. "את רמת המומחיות פשוט למדתי לבד", היא אומרת.
ובעוד קהילת הסייבר מדברת על נאס"א, אלבר כבר נמצאת בחקירה הבאה. בימים הקרובים צפויה להתפרסם חולשה שמצאה בחברה מוכרת הנמצאת לדבריה "בצמיחה מטורפת". החברה כבר תיקנה אותה, אך שמה עדיין חסוי במסגרת תהליך החשיפה המתואמת. היא מוכנה לתת רק רמז: "אני חושבת שאני ואתה משתמשים בזה".
ואז חוזרת ההתלהבות של חוקרת בת 25 שמצאה משהו שאסור לה עדיין לספר עליו: מבחינתה, התגלית הבאה היא "הרבה יותר מגניבה ממה שמצאתי בנאס"א".
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו