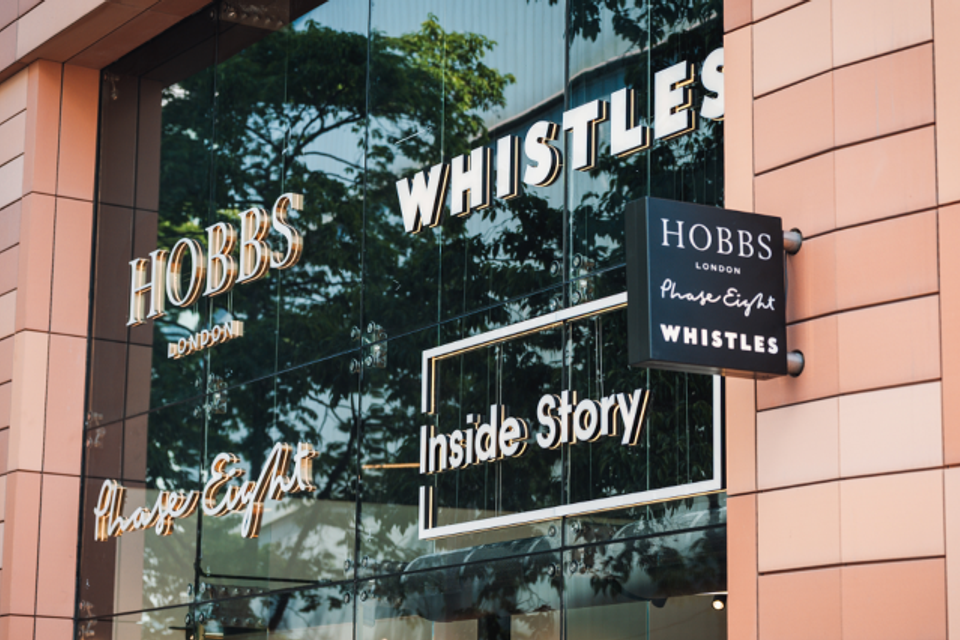
אירוע סייבר נוסף מטלטל את ענף האופנה בבריטניה. קבוצת האופנה הדרום־אפריקאית The Foschini Group הודיעה כי היא חוקרת אירוע אבטחת מידע שהתגלה בסוף השבוע האחרון בפעילותה בבריטניה, והשפיע על מערכות המחשוב של שלושה ממותגיה: Phase Eight, Hobbs ו-Whistles.
לפי הודעת החברה, האירוע גרם לשיבושים בחלק ממערכות המחשוב, וכמה מהן עדיין אינן זמינות. החברה גייסה מומחי סייבר חיצוניים כדי לסייע בבלימת האירוע, ועדכנה את הרשויות הרלוונטיות בבריטניה.
בשלב זה, החקירה נמשכת כדי לקבוע אם מידע אישי או רגיש אחר נחשף או נפגע. בחברה טרם פרסמו פרטים נוספים על היקף האירוע או על השלכותיו האפשריות. הקבוצה הדגישה כי פעילותה באפריקה ובאוסטרליה לא הושפעה מהאירוע.
ימים ספורים אחרי האירוע ב-ASOS
המקרה מתרחש ימים ספורים לאחר שגם ענקית האופנה המקוונת ASOS דיווחה על אירוע סייבר. ב-6 באוקטובר קיבלו לקוחות החברה הודעת פוש חריגה באפליקציה, שנשאה את הכותרת "ASOS HACKED" וכללה מסר מאיים מצד גורם בלתי מורשה.
בהמשך אישרה החברה כי גורם בלתי מורשה התחזה לאיש קשר מהימן כדי להשיג פרטי התחברות של עובד, ובעזרתם ניגש למידע בפלטפורמות חיצוניות שבהן החברה משתמשת. לפי עדכון שפרסמה ASOS, נחשפו שמות, פרטי קשר ומידע מסוים הקשור לחשבונות הלקוחות. החברה מסרה כי לא נחשפו פרטי כרטיסי אשראי או סיסמאות לחשבונות.
בניגוד לאירוע ב-Foschini Group, שבמסגרתו עדיין נבדק אם מידע רגיש נפגע, ב-ASOS כבר אישרו כי הייתה גישה למידע אישי מסוים. החברה מסרה כי אתר האינטרנט והאפליקציה שלה המשיכו לפעול כרגיל.
שני האירועים מעלים מחדש את שאלת אבטחת המידע בענף האופנה, הנשען על מערכות דיגיטליות, מסדי נתונים ופלטפורמות חיצוניות לניהול פעילותו ולקשר עם לקוחות. עם זאת, נכון לעכשיו אין מידע המצביע על קשר בין שתי התקריות או על כך שהן בוצעו בידי אותם גורמים.
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו