שוב מתקפת סייבר, שוב דולפים פרטים של עשרות אלפי ישראלים: בימים האחרונים בוצעו עשרות תקיפות נגד אתרי אינטרנט ישראליים ואמריקניים, שבמסגרתן דלפו לרשת פרטים שונים של לא פחות מכ־165 אלף ישראלים.
הפריצה הגדולה ביותר התרחשה לאחת מהחברות המאפשרות להקים אתרי אינטרנט ולאכסן אותם אצלן, ומהן דלף מידע של בסיס נתונים הכולל כל פרט ופרט: שם, טלפון, דוא"ל, כתובות דואר וסיסמאות.
לפחות רבע מבסיס הנתונים שדלף, יותר מ־40 אלף רשומות, נבדק על ידי מומחי מגלן טכנולוגיות הגנת מידע ונמצא כי אלה פרטי אמת מעודכנים. עם זאת, משיחת "ישראל היום" עם כמה מהאזרחים שפרטיהם זלגו לרשת, עולה כי הסיסמאות שלהם שדלפו אינן עדכניות וכי הם שינו אותן לפני זמן רב.
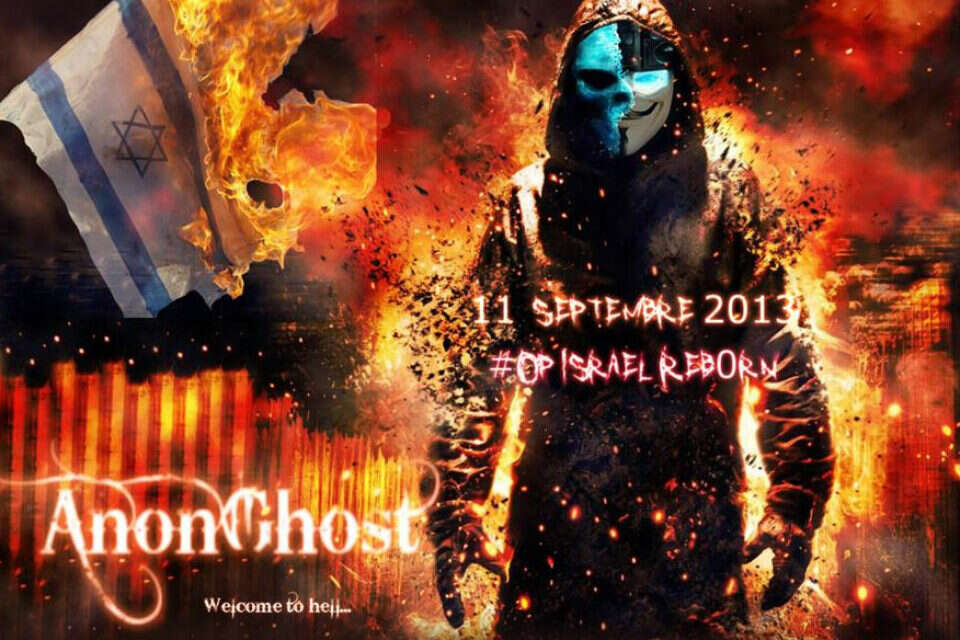
התקיפות נושאות סממנים של האקרים פרו־סורים מספרד, מקנדה ומברזיל, שלא שוכחים לתמוך באירועי 11 בספטמבר. לצד שתילת מסרים פרו־סוריים, בוצעו עשרות תקיפות שבהן נעשו ניסיונות נרחבים לפגוע ולחדור לבסיסי נתונים. התוקפים השאירו חותמת רק בתוך האתר ולא בדף הראשי, דבר שתרם לחשאיות הפעולה, וזאת רק לאחר שגנבו מידע רב.
לדוגמה, באתר ימית 2000 החותמת הושארה אי שם בעומק האתר וכלל אי אפשר לנחש כי משהו אכן התרחש. ואולם בכתובת שבה אפשר למצוא את מאגרי המידע אפשר למצוא את הודעת ההאקרים מקבוצת AnonGhost, שבה הם מאיימים על מתקפה גדולה יותר שמתוכננת ל־11 בספטמבר. אתר נוסף שמכיל בסיס נתונים גדול הוא האתר www.hashraa.co.il, המכיל מועדון לקוחות שלם שכל תוכנו דלף. כמו כן נפרץ גם האתר של ח"כ אבישי ברוורמן.
מערכת מודיעין הסייבר של מגלן יירטה עשרות תכתובות מוצפנות של האקרים. לדברי מנכ"ל מגלן, שי בליצבלאו, המידע שיורט כלל נתוני תקיפה ושיטות פעולה שחלקן מתקדמות למדי.
טעינו? נתקן! אם מצאתם טעות בכתבה, נשמח שתשתפו אותנו